电脑监控软件与OA系统集成 行为审计如何让审批流程更安全?
一、什么是电脑监控软件与OA系统集成?
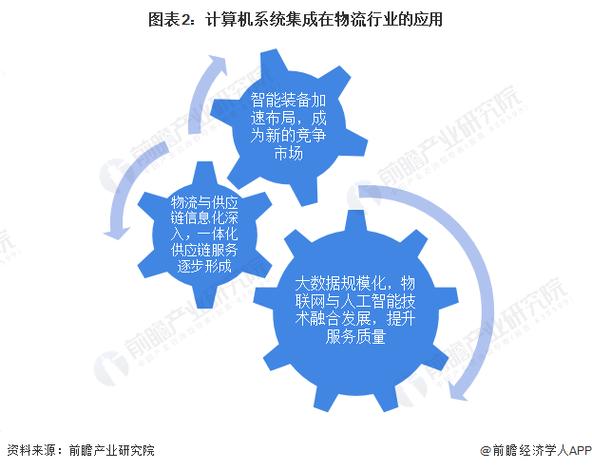
计算机系统集成,是指将不同的软硬件系统、应用和数据通过技术手段连接起来,使其能够协同工作、共享信息,从而提升整体效率与安全性。在企业信息化建设中,电脑监控软件与OA(办公自动化)系统的集成,正是这一理念的典型实践。
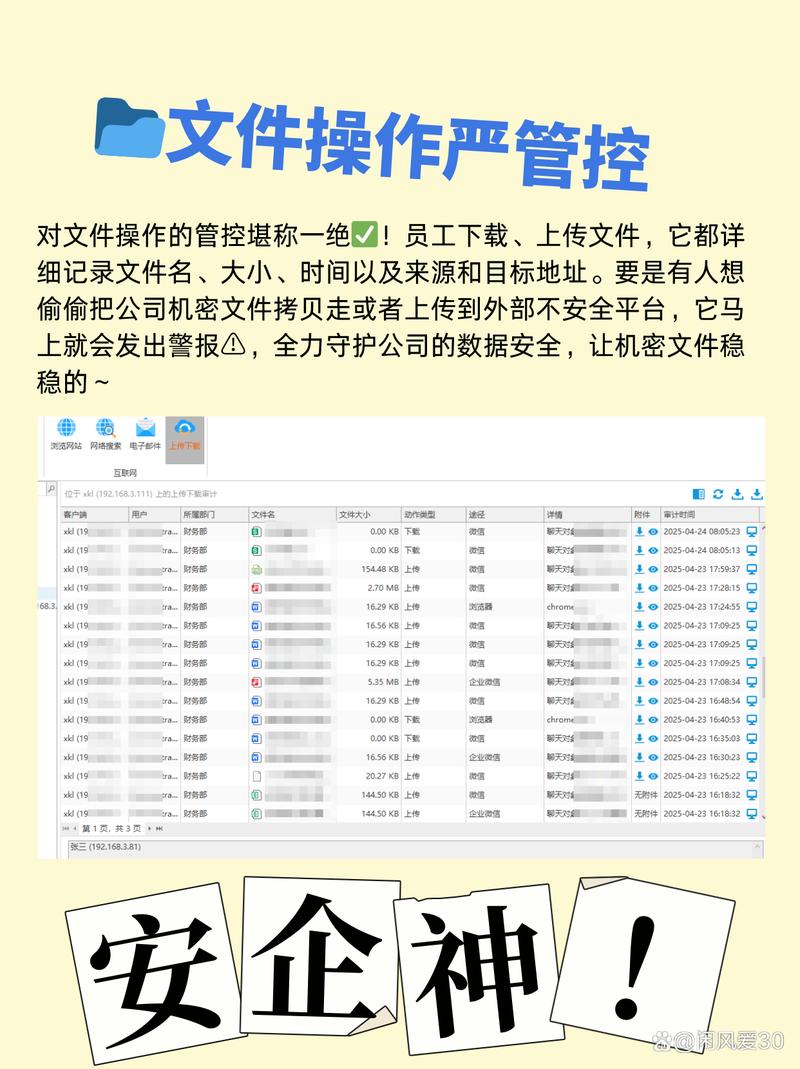
电脑监控软件通常负责终端行为记录,包括屏幕截图、文件操作、网页访问、即时通讯、邮件收发等,用于合规审计与数据防泄漏。OA系统则承载企业日常审批、公文流转、任务协作等流程。两者原本独立运行,容易形成信息孤岛。
集成后,电脑监控软件可将终端上的用户行为数据(如打开了涉密文件、复制了敏感内容、访问了外部网盘等)实时或定时推送至OA系统。OA系统则将这些行为数据与具体的审批流程关联起来——例如,当员工发起“付款申请”时,审批人不仅能看到申请单内容,还能看到该员工近期是否有异常操作。这种跨系统的数据互通,就是“计算机系统集成”在安全审计与流程管理中的落地。
二、行为审计如何让审批流程更安全?
行为审计通过对用户操作行为的全量记录与分析,构建起“事前预警、事中控制、事后追溯”的安全闭环。当它与OA审批流程结合时,可以从以下四个维度提升安全性:
1. 审批依据更全面
传统OA审批仅基于申请人填写的表单和上传的附件,信息可能不完整或经过伪造。集成后,审批人可同步调取该申请人在电脑上的相关行为记录——例如,在提交报销前是否频繁删除本地票据文件,在申请用章前是否私下扫描了合同。用客观行为数据作为审批辅助,能大幅减少人为判断偏差。
2. 关键操作可拦截
对于高风险审批节点,行为审计可以设定联动规则。例如:采购审批通过后,若监控软件检测到申请人正在将合同文件外发至个人邮箱,系统可自动触发OA中的“二次复核”或直接冻结流程。这样,审批结论不再是“一锤子买卖”,而是与实时行为动态挂钩,防止通过审批后的舞弊行为。
3. 异常行为早发现
行为审计引擎会对操作序列进行模式识别。如果某员工在非工作时间批量下载客户资料,紧接着在OA中发起离职申请或权限变更,系统将自动向审批人推送风险提示。管理者在节点击“同意”之前,就能看到该员工近期高风险操作热力图,从而决定是否要求补充说明或开启调查流程。
4. 操作留痕不可抵赖
集成系统采用日志水印与时间戳技术,对审批过程中涉及的每一次终端操作(打开文件、修改意见、下载单据)进行绑定存证。一旦发生数据泄露或违规审批,可以精确定位到具体的人、时间、设备与操作步骤,满足等保2.0及《数据安全法》中的审计要求。
三、典型应用场景举例
- 财务审批:申请报销时,自动附带该PC上近期对财务相关文件的修改记录,防止虚报。
- 研发文档外发:审批“技术资料外发”流程时,若监控软件发现同一账号正在使用截屏工具,OA可自动驳回并告警。
- 账号权限变更:审批为员工开通核心系统权限前,系统检查该员工是否有异常登录或暴力破解行为,降低账号被盗用风险。
四、
电脑监控软件与OA系统的集成,是计算机系统集成在安全领域的具体实现。它把孤立的终端行为数据变为了审批流程中的“证人”和“哨兵”,让行为审计不再只是事后追责,而是实时参与安全决策。通过全面的行为采集、智能的风险匹配、联动的审批卡点,企业能够在提高办公效率的有效防范内部威胁,使审批流程从“信任驱动”转变为“信任加验证双驱动”,真正实现安全与效率的平衡。
如若转载,请注明出处:http://www.pphsy.com/product/56.html
更新时间:2026-10-09 15:47:31